En octobre et novembre 2026, des attaquants ont atteint des centaines de supermarchés européens et basculé discrètement, de nuit, leurs réfrigérateurs et congélateurs en mode dégivrage. Pas de demande de rançon, pas de base de données volée. Juste des aliments avariés, des rayons fermés et, lors d’une seconde vague, des banques de sang regardant grimper la température de leurs chambres froides. Les points d’entrée : de vieux contrôleurs de réfrigération, des mots de passe par défaut et l’accès distant d’un prestataire tiers. Les systèmes que personne ne surveille.
C’est ce qui en fait la cyberattaque la plus instructive de l’année pour les entreprises ordinaires. Elle n’a exigé aucune technique exotique, et chacun de ses ingrédients existe, sous une forme ou une autre, dans la plupart des organisations. Cet article revient sur ce qui s’est passé, sur la façon dont cela s’inscrit dans le schéma plus large des attaques contre l’Europe en 2026, et sur ce qu’une entreprise de taille et de budget normaux peut réellement faire.
Comme toujours sur ce blog : ce sont des conseils pratiques d’un point de vue d’ingénierie, pas un avis juridique.
Ce qui s’est passé, en bref
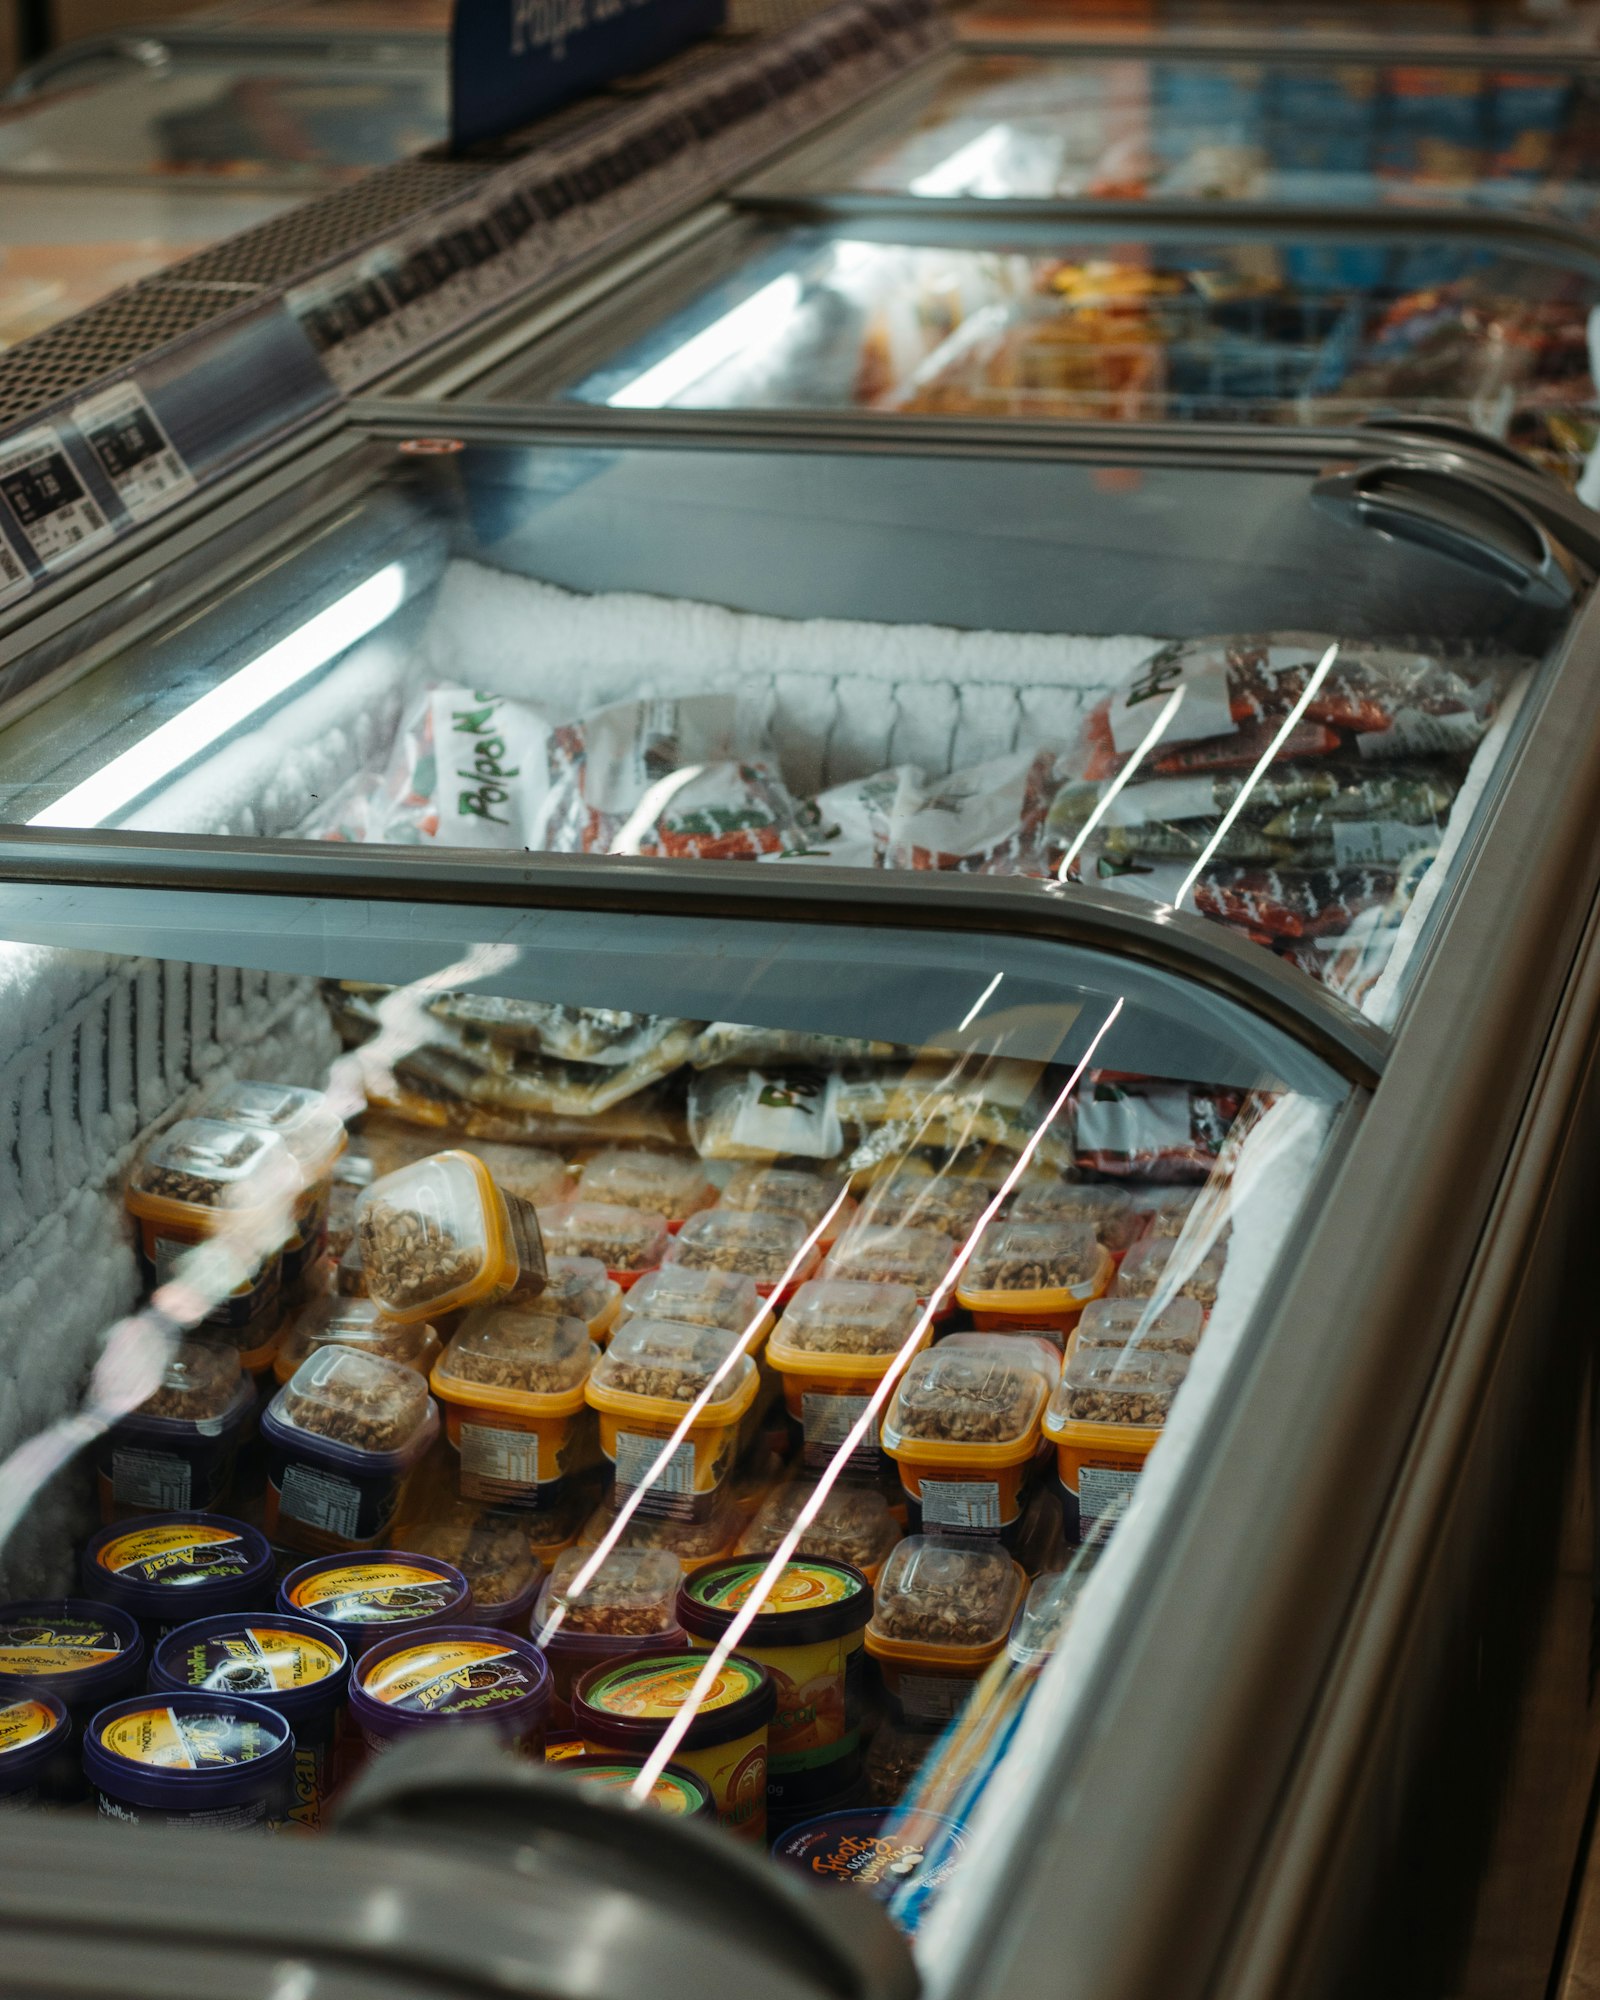
Dans la nuit du 11 octobre, les contrôleurs de réfrigération de jusqu’à 700 supermarchés français, dont des centaines de magasins Intermarché et Netto et des dizaines de Coopérative U, Carrefour et Monoprix, ont été basculés en mode dégivrage, surchauffant les installations et gâtant les stocks. Le 2 novembre, une seconde vague a frappé des magasins en Belgique, au Luxembourg, aux Pays-Bas, en Italie, en Suède, en Estonie, en Irlande, au Portugal, en Pologne, en Espagne et en Allemagne : des dizaines de supermarchés Ahold Delhaize en Belgique et au Luxembourg, 15 magasins Carrefour en Belgique, jusqu’à un IKEA à Mons, comme l’a documenté The Hacker News.
La même vague a dépassé le commerce de détail. Trois banques de sang françaises ont détecté des pics de température dans leurs chambres froides après la compromission d’un fournisseur d’équipements de réfrigération de l’Établissement français du sang ; les alarmes de surveillance ont repéré les anomalies avant toute perte de produits sanguins, selon Help Net Security. Le 9 novembre, la France a formellement accusé les Gardiens de la révolution iraniens et convoqué l’ambassadeur d’Iran. L’attribution, dans ces affaires, est un acte politique autant qu’un constat technique, mais la lecture géopolitique compte : les entreprises européennes sont désormais des cibles dans des conflits auxquels elles ne sont pas parties.
L’anatomie : rien ici n’était sophistiqué
Retirez les gros titres et l’attaque se décompose en trois ingrédients banals.
De l’équipement connecté oublié. La plupart des unités touchées en France étaient des modèles de contrôleurs anciens que le fabricant ne met plus à jour. Ils tournaient depuis des années, faisaient leur travail, invisibles pour quiconque pense à la sécurité, parce qu’un contrôleur de frigo n’est le système de personne. Jusqu’à devenir le problème de tout le monde.
Un accès trivial. Les systèmes néerlandais touchés n’étaient pas sur un réseau sécurisé et utilisaient encore les mots de passe d’usine. Des chercheurs en sécurité observaient depuis le 20 octobre des tentatives d’authentification visant précisément ces modèles de contrôleurs. Le conseil du fabricant après la première vague était presque gênant de simplicité : déconnecter les unités d’internet et ne les reconnecter qu’à travers un réseau sécurisé.
Un tiers au milieu. Dans beaucoup d’enseignes touchées, la réfrigération est installée et exploitée par un prestataire externe disposant de son propre accès distant. Les banques de sang n’ont pas été attaquées du tout ; leur fournisseur, si. La victime et le point d’entrée étaient des entreprises différentes, précisément le schéma que nous décrivions dans notre article sur survivre à la défaillance d’un fournisseur, cette fois avec une intention derrière, au lieu d’un accident.
Pourquoi cela s’inscrit dans le schéma de 2026
Le piratage des frigos est pittoresque, mais les statistiques derrière décrivent un basculement large. Selon le 2026 European Cyber Risk Report de Black Kite, les attaques par ransomware divulguées publiquement en Europe ont augmenté de 55 % sur les quatre premiers mois de 2026 par rapport à l’année précédente, avec les fournisseurs tiers comme point d’entrée principal et l’industrie manufacturière comme secteur le plus touché pour la quatrième année consécutive. L’Allemagne, le Royaume-Uni, la France, l’Italie et l’Espagne concentrent 70 % des incidents.
Deux chiffres de cette recherche méritent l’attention de toute entreprise de taille moyenne. Premièrement, 73 % des attaques par ransomware en Europe et en Amérique du Nord depuis 2023 ont visé des entreprises du mid-market, pas des grands groupes ; la victime médiane réalise environ 43 millions de dollars de chiffre d’affaires annuel. Deuxièmement, les attaques arrivent de plus en plus par la chaîne d’approvisionnement : le rapport d’ENISA sur les menaces dans l’UE cite une seule attaque par ransomware contre un fournisseur informatique suédois qui a touché d’un coup environ 200 communes et autorités régionales.
L’idée confortable selon laquelle « nous sommes trop petits et trop ennuyeux pour être une cible » n’a pas survécu à 2026. Les entreprises moyennes sont désormais la cible privilégiée, précisément parce qu’elles exploitent des opérations de valeur avec des budgets de sécurité plus minces, et parce que l’accès à un fournisseur ouvre les portes de tous ses clients.
Ce qu’une entreprise normale peut réellement faire
Rien de ce qui suit n’exige un security operations centre. Cela exige de la discipline d’ingénierie appliquée à des endroits sans prestige.
1. Inventorier tout ce qui est connecté, pas seulement l’informatique. Réfrigération, CVC, portails d’accès, caméras, imprimantes, contrôleurs industriels, automatisation du bâtiment. On ne défend pas un équipement dont on ignore qu’il est en ligne. Dans nos assessments, la liste des appareils réellement joignables depuis internet est systématiquement plus longue que ce que quiconque attendait.
2. Retirer d’internet ce qui n’a pas besoin d’y être. La plupart des équipements opérationnels ont besoin d’un réseau, pas de l’internet public. Segmentez : un contrôleur de frigo compromis sur un réseau à plat est une tête de pont ; sur un réseau ségrégué, c’est un incident isolé.
3. Éliminer les identifiants par défaut et nommer chaque accès distant. Chaque mot de passe d’appareil changé par rapport à l’usine, chaque accès distant de fournisseur connu, limité à ce que ce fournisseur maintient, protégé par authentification multifacteur et révocable en quelques minutes. Si personne ne sait dire qui peut atteindre vos équipements de l’extérieur, c’est ça, le constat.
4. Traiter les fournisseurs comme une partie de votre surface d’attaque. Le prestataire qui exploite votre réfrigération, vos systèmes de bâtiment ou vos machines est une extension de votre réseau. Posez-lui les questions que vous vous poseriez : comment accédez-vous à nos équipements, qui exactement a cet accès, que se passe-t-il quand vos propres systèmes sont compromis. Mettez les réponses dans le contrat.
5. Faire de l’équipement en fin de support une décision consciente. Les contrôleurs qui ne reçoivent plus de mises à jour n’ont pas à être remplacés demain, mais quelqu’un doit décider, par écrit, si chacun est mis à niveau, isolé ou retiré. L’état dangereux est l’état par défaut : sans support, connecté et oublié.
6. Surveiller les valeurs physiques, pas seulement le réseau. Les banques de sang n’ont rien perdu parce que des alarmes de température se sont déclenchées et que des gens ont réagi. Une simple surveillance de seuils sur la température, la pression ou l’état, indépendante du contrôleur lui-même, transforme un sabotage en incident plutôt qu’en perte.
7. Répéter la nuit difficile. Ce qui a sauvé les supermarchés les moins touchés, ce sont des gens qui ont déconnecté des unités du réseau en pleine nuit. Votre équipe sait-elle quoi débrancher, dans quel ordre, à 3 heures du matin, sans casser pire ? Un runbook d’une page par système critique répond à cela, et NIS2 attend aussi que le volet déclaration soit prêt : nous avons couvert ces obligations dans notre article sur NIS2 et les systèmes legacy.
La vraie leçon : la maintenance, c’est la sécurité
Regardez ce qu’est la liste ci-dessus. Ce n’est pas une liste de courses de produits de sécurité. C’est de l’inventaire, de la documentation, de la segmentation, de l’hygiène des identifiants, de la gestion des fournisseurs et de la surveillance : en un mot, de la maintenance. Les attaques de 2026 n’ont pas vaincu de fortes défenses ; elles sont passées par des portes restées ouvertes pendant des années dans des systèmes que personne n’était chargé de surveiller.
C’est le travail que Dink fait chaque jour. Prendre la responsabilité des systèmes dont personne ne veut signifie exactement cela : savoir ce qui existe, ce qui est exposé, qui a accès et ce qui se passe quand quelque chose se comporte mal. Et c’est là que commence généralement un technology assessment : pas par un test d’intrusion, mais par la carte honnête des systèmes oubliés, des accès fournisseurs et des équipements en fin de support que la plupart des entreprises n’ont jamais dressée.
Questions fréquentes
Que s’est-il passé lors des cyberattaques contre les supermarchés européens en 2026 ?
En octobre et novembre 2026, des attaquants ont basculé à distance des systèmes de réfrigération en mode dégivrage dans des centaines de supermarchés, d’abord en France puis dans au moins onze pays européens, gâtant des stocks et perturbant les magasins. Des banques de sang françaises ont aussi été touchées via un fournisseur de réfrigération compromis. Les attaques ont exploité de vieux contrôleurs, des mots de passe par défaut et des accès distants de tiers.
Qui était derrière les attaques ?
La France a formellement accusé les Gardiens de la révolution iraniens le 9 novembre 2026 et convoqué l’ambassadeur d’Iran ; Microsoft avait auparavant désigné l’Iran comme acteur probable de l’incident d’octobre. Comme pour la plupart des attributions étatiques, la confirmation technique indépendante est limitée, et les entreprises gagnent à se préparer à la technique plutôt qu’à l’acteur.
Notre entreprise est de taille moyenne. Sommes-nous vraiment une cible ?
Statistiquement, vous êtes la cible principale : 73 % des attaques par ransomware en Europe et en Amérique du Nord depuis 2023 ont visé des entreprises du mid-market, et les attaquants atteignent de plus en plus leurs victimes via leurs fournisseurs plutôt que de front. Être petit réduit votre visibilité, pas votre exposition.
Quelle est la première mesure pratique pour protéger notre entreprise ?
Un inventaire de tout ce qui est connecté à un réseau, y compris les équipements opérationnels comme la réfrigération, le CVC, les caméras et les contrôleurs industriels, avec la liste des fournisseurs disposant d’un accès distant. Toute mesure qui compte, segmentation, identifiants, surveillance, réponse, dépend de l’existence de cette carte.
NIS2 s’applique-t-elle à des incidents comme ceux-ci ?
Pour les entités dans son périmètre, oui : NIS2 exige une gestion des risques couvrant la sécurité de la chaîne d’approvisionnement et une déclaration rapide des incidents, avec une alerte précoce dans les 24 heures suivant la connaissance d’un incident significatif. Même les entreprises hors périmètre direct se voient de plus en plus demander, par leurs clients qui y sont soumis, de démontrer la même discipline.
Pas certain de ce qui, dans votre opération, est connecté, exposé ou discrètement en fin de support ? Cette carte est le premier livrable d’un technology assessment à périmètre fixe, ou contactez-nous.